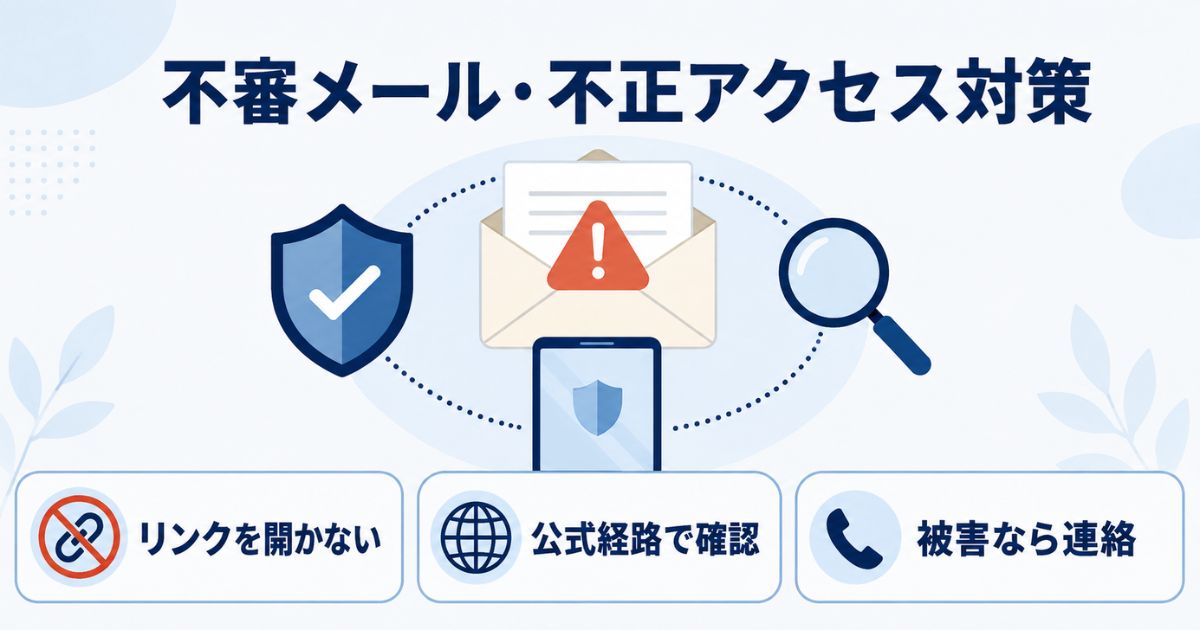
「住信SBIネット銀行を名乗る不審なメールが届いた」「普段と異なる環境からログインしたという通知が来た」「フィッシングメールのリンクを押してしまった」と不安になっている人もいるでしょう。
住信SBIネット銀行を装ったフィッシングメール・SMSは実際に確認されています。一方、銀行から正規のセキュリティ通知が届く場合もあるため、メールが届いただけで詐欺や不正アクセスと断定することはできません。不審なメール本文のリンクから確認せず、公式アプリや自分で開いた公式サイトからログイン履歴・残高・入出金明細などを確認することが基本です。
なお、住信SBIネット銀行株式会社は2026年8月3日に株式会社ドコモSMTBネット銀行へ商号変更しました。同行が直接提供する個人向け銀行サービスのブランドは「ドコモの銀行」です。本記事では検索されることの多い旧名称「住信SBIネット銀行」も使いながら、2026年8月24日(日本時間)時点のドコモSMTBネット銀行公式情報をもとに整理します。
先に結論|不審なメールが届いたときの確認順
- 住信SBIネット銀行・ドコモSMTBネット銀行を装うフィッシングメールやSMSは実際に確認されている
- 一方で「普段と異なる環境からログイン」といった正規の通知も存在する
- 不審なメールやSMSのリンクからログインせず、公式アプリや自分で開いた公式サイトから確認する
- 認証情報を入力した、身に覚えのないログインや取引がある場合は、公式案内に沿って速やかに対応する
- 身に覚えのない送金がある場合は、銀行へ電話するとともに、近くの警察署にも連絡する
当サイトについて:「ネットバンクUPDATE」は、株式会社ドコモSMTBネット銀行、株式会社NTTドコモ、三井住友信託銀行株式会社などが運営する公式サイトではありません。当サイト上で銀行のユーザーネーム、パスワード、暗証番号、認証番号、カード番号などの入力を求めることはありません。不正利用が疑われる場合は、必ず公式サイト・公式窓口をご確認ください。
住信SBIネット銀行のフィッシングメール・SMSは実際に確認されている
住信SBIネット銀行を装うフィッシングメール・SMSは実際に確認されています。ただし、現在は株式会社ドコモSMTBネット銀行へ商号変更しているため、「住信SBIネット銀行」「ドコモSMTBネット銀行」のどちらを名乗っているかだけで真偽を判断しないことが重要です。
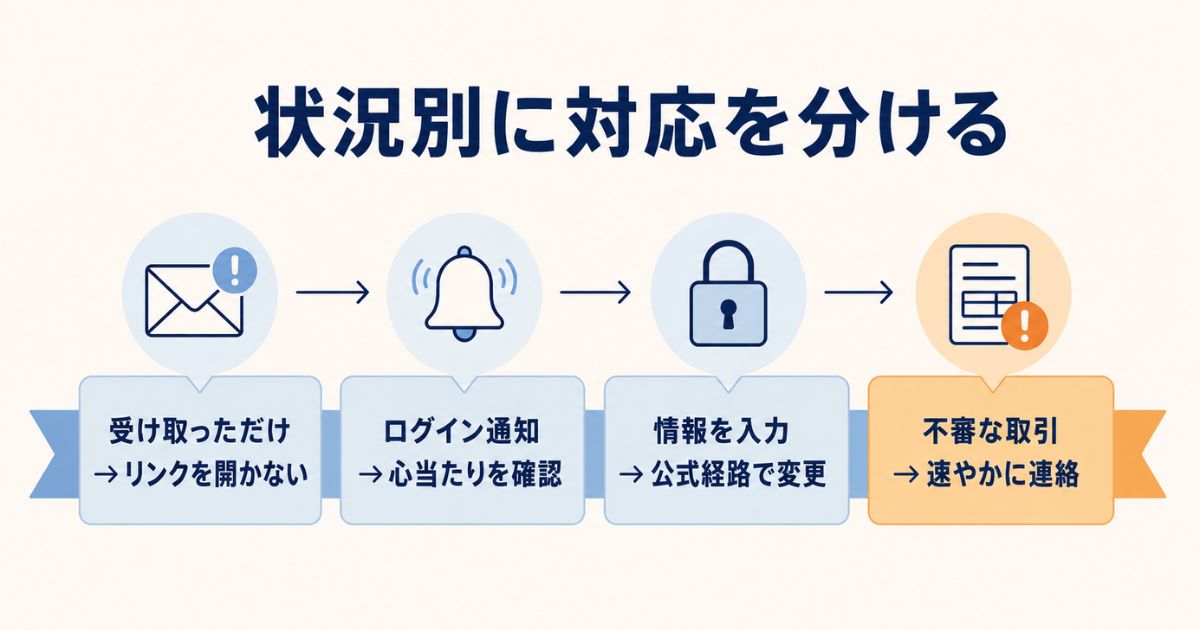
| 今の状況 | まず確認すること | 基本的な次の行動 |
|---|---|---|
| 不審なメール・SMSを受け取っただけ | リンクを開いていないか | 不審なリンクへアクセスせず、必要なら公式経路から確認する |
| 「普段と異なる環境からログイン」と通知された | 自分でログインした心当たりがあるか | 心当たりがなければ公式経路から履歴・残高・入出金明細を確認し、第三者ログインが疑われる場合は銀行へ連絡する |
| リンクを開いた | 認証情報やカード情報を入力したか | 追加の入力や承認をせず、状況に応じて公式案内を確認する |
| パスワードなどを入力した | 公式サイト・アプリへログインできるか、不審な取引がないか | 公式案内に沿ってパスワード等を変更し、必要に応じて銀行へ連絡する |
| 身に覚えのない送金などがある | 残高・入出金明細 | ドコモSMTBネット銀行へ速やかに電話し、近くの警察署にも連絡する |
対象:不審なメール・SMS・ログイン通知を受け取った利用者。確認日:2026年8月24日(日本時間)。根拠:ドコモSMTBネット銀行のフィッシング対策、セキュリティ被害発生時の公式案内。
2026年にも住信SBIネット銀行を装った不審メールが注意喚起された
ドコモSMTBネット銀行は2026年6月1日、旧名称の「住信SBIネット銀行」を名乗る不審なSMS・メールについて注意喚起しました。偽サイトへ誘導し、ユーザーネームや各種パスワード、認証情報、デビットカード情報などを盗み取ろうとする手口が確認されています。
この注意喚起は商号変更前に発表されたものですが、現在の公式ページでは「株式会社ドコモSMTBネット銀行(旧 住信SBIネット銀行株式会社)」として掲載されています。
銀行名とサービスブランドの現在の関係については、ドコモSMTBネット銀行への社名変更に関する公式案内で確認できます。
「取引規制」「利用再開」「取引目的確認」を装う誘導に注意する
2026年6月1日の公式注意喚起では、「取引規制」「規制解除・利用再開」「取引目的確認」などを理由としてSMSやメールを送り、本文中のリンクからログイン情報・認証情報・カード情報の入力画面へ誘導することはないと案内されています。
「急いで確認しないと口座が使えなくなる」と感じる文面であっても、そのメールのリンクから手続きを進めないことが重要です。
注意喚起の内容は、住信SBIネット銀行を装うSMS・メールに関する公式注意喚起で確認できます。
「普段と異なる環境からログイン」のメールは本物の場合もある
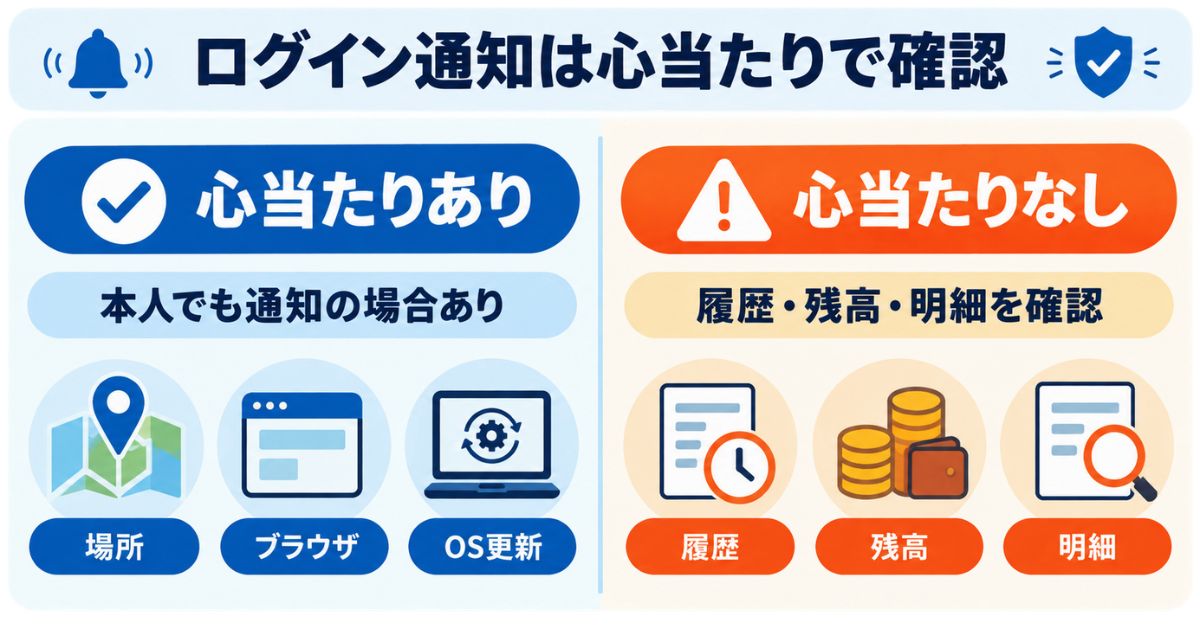
「普段と異なる環境からログインが行われた」という通知自体は、ドコモSMTBネット銀行が提供している正規のセキュリティ通知です。ただし、自分にログインの心当たりがない場合は、第三者によるログインの可能性を考えて対応します。
| 状況 | 公式で確認できる内容 | 確認・対応 |
|---|---|---|
| 外出先や引っ越し先からログインした | 本人のログインでも通知される場合がある | 自分の操作日時と合っているか確認する |
| 端末OSをアップデートした | 利用環境の変化として判定される場合がある | 直前にOS更新をしていないか確認する |
| Cookieを削除した・新しいブラウザを使った | 普段と異なる環境と判定される場合がある | ブラウザ環境の変更を確認する |
| 口座開設後の初回ログイン | 通知される場合がある | 自分が行った初回ログインか確認する |
| まったくログインした覚えがない | 第三者によるログインが疑われる | 銀行へ電話で連絡し、公式案内に沿って端末・認証情報・取引状況を確認する |
対象:ログイン通知を受け取った利用者。確認日:2026年8月24日(日本時間)。根拠:普段と異なる環境からのログイン時の公式案内。
自分でログインした場合でも通知されることがある
ドコモSMTBネット銀行は、利用環境の判定にCookieやIPアドレスなどを利用しています。そのため、本人によるアクセスでも、銀行側が普段とは異なる環境と判定すれば、メールやログイン後のお知らせが配信される場合があります。
通知が届いたという事実だけで「口座が乗っ取られた」と判断せず、通知された時間と自分の操作状況を照合しましょう。
条件の注意点|通知が来た=不正アクセス確定ではない
本人によるログインでも、場所・端末環境・Cookieなどの変化によって通知される場合があります。一方で、まったく心当たりがなく第三者によるログインが疑われる場合は放置せず、銀行へ連絡して公式案内に沿って対応してください。
まったく心当たりがない場合は銀行へ連絡する
ドコモSMTBネット銀行は、第三者によるログインが疑われる場合は、すぐに電話で連絡するよう案内しています。
また、身に覚えのないログイン履歴がある場合の公式FAQでは、ウイルス対策ソフトによるスキャン・駆除を行ったうえで、ユーザーネームとログインパスワードを変更し、他サイトとは異なる認証情報を使用することが推奨されています。
確認と対応は、次の順で整理すると分かりやすいでしょう。
- 第三者によるログインが疑われる場合は銀行へ電話で連絡する
- 不審な端末利用が疑われる場合はウイルススキャン・駆除を行う
- ユーザーネームとログインパスワードを変更する
- 他サイトで使い回している認証情報を避ける
- ログイン履歴・口座残高・入出金明細を確認する
- 身に覚えのない送金などがあれば銀行へ連絡するとともに、近くの警察署にも連絡する
公式の案内は、普段と異なる環境からのログイン時の公式案内、身に覚えのないログイン履歴がある場合のFAQで確認できます。
フィッシングメールか迷ったらメール内リンクから確認しない
不審なメールやSMSの真偽を確認するために、その本文リンクからログインするのは避けるのが基本です。公式アプリ、または自分で登録したブックマークなどから公式サイトへアクセスします。
ただし、ドコモSMTBネット銀行が正規SMSにURLを掲載する場合もあるため、「URLが書かれているSMSはすべて偽物」とも断定できません。
正規SMSの送信元・URLは公式情報と照合する
ドコモSMTBネット銀行は、スマート認証NEO登録時、SMS認証コードの送信、各種手続きなどでSMSを送る場合があります。2026年8月24日時点で公式FAQに掲載されている送信元は次のとおりです。
- 0570-001-646
- 0570-053-895
- 0570-089-868
- 21787(ソフトバンク利用者向けの送信元となる場合あり)
- 21433(ソフトバンク利用者向けの送信元となる場合あり)
- 0032069000(ソフトバンク利用者向けの送信元となる場合あり)
- NOTICE(銀行代理業者の案内に基づく連絡で使用される場合あり)
また、公式FAQでは、銀行がSMSにURLを掲載する場合の形式として次のパターンを案内しています。
https://***.netbk.co.jp***https://***.netbk.jp***
送信元番号やURLの情報は変更される可能性があるため、実際にSMSを受け取った時点の最新情報をドコモSMTBネット銀行が送信するSMSの確認方法で照合してください。
送信元番号が一致しているように見えることや、URLに似た文字が含まれていることだけを理由に安全と決めつけるのは避けます。公式フィッシング対策ページでも、偽サイトは見た目だけでは判断しにくいため、公式アプリやブラウザのブックマークを利用する方法が案内されています。
現在の公式アプリがどれか分からない場合は、ドコモSMTBネット銀行の正規アプリを確認する記事で、旧アプリとの関係や現在の名称を整理しています。
送信元アドレスや画面の見た目だけで安全と判断しない
フィッシングサイトは、本物の銀行サイトに似た画面を使って利用者を誘導することがあります。そのため、ロゴ、色、銀行名、メールの文章が自然に見えるという理由だけで判断しないことが重要です。
ドコモSMTBネット銀行は電子メールに電子署名を付与していますが、利用しているメール環境などによって確認方法も異なります。迷った場合はメール内だけで判断を完結させず、普段使っている公式アプリやブックマークからアクセスしてください。
フィッシングメールのリンクを押した場合は入力した情報で対応を分ける
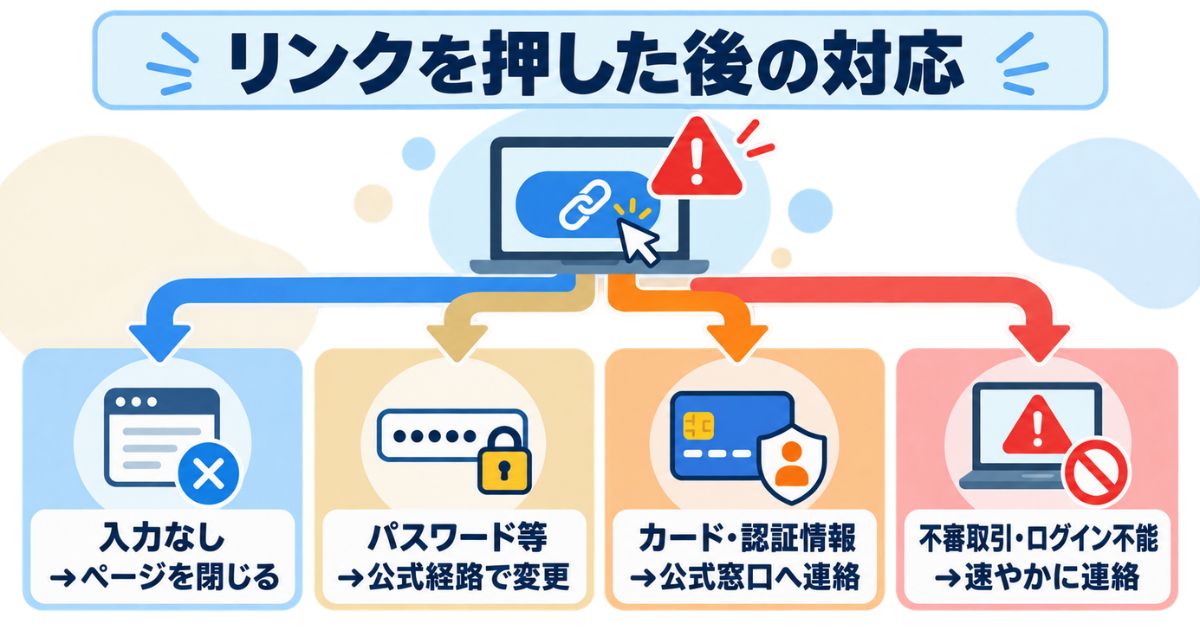
リンクを押した後の対応は、「ページを開いただけ」「ユーザーネームやパスワード等を入力した」「金銭被害やログイン不能がある」で分けます。リンクを開いただけなら絶対に問題がないとも、必ず被害が出るとも断定できないため、その後に何を入力・承認したかを確認します。
| 状況 | 避けたい行動 | 確認・対応 |
|---|---|---|
| リンクを開いたが何も入力していない | 画面の案内に従って認証情報を入力する | ページを閉じ、公式アプリやブックマークから口座状況を確認する |
| ユーザーネーム・パスワード等を入力した | 同じ偽サイトから再ログインする | 公式経路からログインできる場合は公式案内に沿って認証情報を変更し、第三者ログインが疑われる場合は銀行へ連絡する |
| カード番号・認証情報なども入力した | 不審な画面で追加認証を続ける | 追加操作を止め、公式案内から銀行へ連絡・問い合わせする |
| 身に覚えのない送金などがある | 様子を見るだけで放置する | 銀行へ速やかに電話し、近くの警察署にも連絡する |
| 公式サイトへログインできない | 不審メールのリンクから復旧を試す | フィッシング被害時の公式窓口へ電話する |
対象:不審なリンクへアクセスした人。確認日:2026年8月24日(日本時間)。根拠:ドコモSMTBネット銀行のフィッシング対策。
リンクを開いたが情報は入力していない
不審なリンクを開いたものの、ユーザーネーム・パスワード・カード情報・認証情報などを入力していない場合は、それ以上操作を続けずページを閉じます。
「ページを開いただけなら絶対に安全」とは断定できません。少なくとも銀行口座の確認は、開いてしまったページではなく、普段利用している公式アプリや自分で登録した公式サイトのブックマークから行います。
ユーザーネーム・パスワード等を入力した
現在の公式フィッシング対策ページでは、偽サイトにパスワード等を入力してしまい、公式アプリや公式WEBサイトへログインできる場合は、ただちにパスワード等を変更するよう案内されています。
身に覚えのないログインが確認された、または第三者によるログインが疑われる場合は、銀行への連絡も優先してください。
カード情報・認証情報を入力した
2026年6月1日の注意喚起では、カード情報・パスワード・認証番号などを入力してしまった場合は、至急銀行へ問い合わせるよう案内されています。
偽サイト上で追加の認証番号や承認を求められても、そのまま操作を続けないでください。
金銭被害がある・ログインできない場合は公式窓口へ
現在の公式フィッシング対策ページでは、金銭的な被害が発生している場合や公式サービスへログインできない場合、すぐに電話で連絡するよう案内されています。該当する場合は、記事内で原因を特定し続けるより公式窓口への連絡を優先します。
不正利用が疑われる場合の公式連絡先
- 0120-974-242:フィッシングや第三者ログインが疑われる場合の公式案内に掲載。携帯電話・PHSからも利用可能
- 03-5363-7370:IP電話・海外からの連絡先。セキュリティ被害ページでは24時間365日受付と案内
一般の商品・サービスに関する問い合わせ用ではありません。電話番号・受付条件は変更される可能性があるため、連絡前にセキュリティ被害発生時の公式窓口で最新情報を確認してください。
確認日:2026年8月24日(日本時間)
なお、不審なメール・身に覚えのないログイン・不正取引などの疑いはなく、通常のアプリログインだけができない場合は、ドコモSMTBネット銀行アプリにログインできない場合の確認ポイントで、初期設定や機種変更時の対処を確認してください。
身に覚えのない送金・デビット利用がある場合は公式窓口へ連絡する
身に覚えのない送金など、実際の金融被害が疑われる場合は、記事内の確認だけで終わらせず、ドコモSMTBネット銀行へ速やかに連絡します。
個人のインターネットバンキングで身に覚えのない送金などがある場合、公式ページでは銀行への電話に加え、近くの警察署にも連絡するよう案内しています。
一方、デビット明細は実際の利用店舗と表示名・利用日が異なる場合もあるため、送金被害とは対応を分け、公式案内に沿って明細を確認します。
| 不審な事象 | まず確認するもの | 次の対応 |
|---|---|---|
| 身に覚えのないログイン | ログイン履歴・残高・入出金明細 | 第三者ログインが疑われる場合は銀行へ連絡し、公式案内に沿って認証情報等を見直す |
| 身に覚えのない送金・出金 | 口座残高・入出金明細 | 銀行へ速やかに電話し、近くの警察署にも連絡する |
| 身に覚えのないデビット利用 | デビット明細の加盟店名・金額・利用日・確定状況 | 内容を確認できなければデビット機能を一時停止し、公式問い合わせフォームから連絡する |
対象:身に覚えのないログイン・取引がある利用者。確認日:2026年8月24日(日本時間)。根拠:ドコモSMTBネット銀行公式のログイン関連FAQ、セキュリティ被害ページ、不正な払戻しに関する案内、デビットカードの身に覚えのない取引案内。
身に覚えのない送金・ATM出金がある場合
入出金明細に自分で行っていない送金や出金がある場合は、「フィッシングだったのか」を自分だけで判定し続けるより、金融犯罪への対応を優先します。
ドコモSMTBネット銀行の個人向け公式案内では、身に覚えのない送金などがある場合は、すぐに銀行へ電話するとともに、近くの警察署にも連絡するよう案内しています。銀行では口座の利用やサービスを停止するとしています。
詳しくは、インターネットバンキングによる預金等の不正な払戻しに関する公式案内を確認してください。
身に覚えのないデビット明細がある場合
デビットカードの場合は、明細の表示だけでは不正利用と断定できないケースがあります。決済代行会社名が表示される場合、実際の利用日と引落日が異なる場合、月額・年額サービスの請求などもあるためです。
公式ページでは、入出金明細や利用通知メールだけでなくデビット明細も確認し、加盟店名・金額・利用日などから取引内容を確認するよう案内しています。
それでも身に覚えのない取引がある場合は、デビット機能を一時的に停止したうえで、公式のお問い合わせフォームから連絡します。
2026年8月24日時点の公式手順では、スマートフォンアプリへログイン後、次の順に操作するよう案内されています。
- 「デビット管理」をタップする
- 「利用停止」をタップする
- 「デビット利用」をOFFにする
アプリの画面や操作方法は今後変更される可能性があるため、実際に操作する際は身に覚えのないデビット取引に関する公式案内を確認してください。
再発防止で最低限確認したいこと
- 銀行を名乗るメール・SMSのリンクからログインする習慣を避け、公式アプリや自分で登録したブックマークを使う
- ユーザーネームやパスワードを他サイトと使い回さない
- 自分で行っていない操作について認証・承認を求められても許可しない
住信SBIネット銀行の不審メールは真偽を決めつけず状況別に対処する
住信SBIネット銀行を装ったフィッシングメール・SMSは実在しますが、銀行から正規のセキュリティ通知が届く場合もあります。メールやSMSの見た目だけで「本物」「偽物」を決めるより、公式アプリや自分で開いた公式サイトから確認し、入力した情報や被害状況に応じて対応することが重要です。
- メール・SMSを受け取っただけなら、不審なリンクを開かない
- 「普段と異なる環境からログイン」の通知は正規通知の場合もある
- ログインにまったく心当たりがなく第三者ログインが疑われる場合は、銀行へ連絡する
- 偽サイトへパスワード等を入力した場合は、公式案内に沿って変更・連絡する
- 身に覚えのない送金などがあれば、銀行へ速やかに電話し、近くの警察署にも連絡する
- 身に覚えのないデビット取引は、明細を確認し、必要ならデビット機能を一時停止して公式フォームから問い合わせる
今回のようなフィッシング・不正アクセスへの個別対応と、「ドコモSMTBネット銀行という銀行自体が安全なのか」という評価は分けて考える必要があります。スマート認証NEOを含む銀行側のセキュリティ対策や預金保護、評判まで確認したい場合は、ドコモSMTBネット銀行そのものの安全性を確認する記事で整理しています。
参考にした公式情報
本記事の公式情報は2026年8月24日(日本時間)に確認しています。セキュリティ対策、連絡先、SMS送信元、アプリの操作方法などは変更される可能性があるため、実際に対応する際は最新の公式情報も確認してください。
- 住信SBIネット銀行を装ったSMS・メールに関する公式注意喚起|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- フィッシング詐欺にご注意ください|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- 普段と異なる環境からのログイン時|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- ドコモSMTBネット銀行からと思われるSMSが届いた場合の確認方法|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- 身に覚えのないログイン履歴がある場合の公式FAQ|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- セキュリティ被害に遭ってしまった場合の公式案内|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- インターネットバンキングによる預金等の不正な払戻し(個人のお客さま)|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- 身に覚えのないデビット取引に関する公式案内|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- ドコモSMTBネット銀行のセキュリティ対策|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
- ドコモSMTBネット銀行への社名変更について|株式会社ドコモSMTBネット銀行|確認日:2026年8月24日
“`
“`text
【公開設定・更新記録】
URL:https://netbank-update.com/sumishin-sbi-phishing-security/
記事タイトル:変更なし
SEOタイトル:変更なし
メタディスクリプション:変更なし
最終確認日:2026-08-24
主な変更点:
・第三者によるログインが疑われる場合は、銀行へすぐ電話する行動を明確化
・身に覚えのない送金時に、銀行への電話だけでなく近くの警察署への連絡と口座・サービス停止の公式案内を追加
・正規SMSの送信元7種と公式FAQ掲載のURLパターンを2026年8月24日時点で再確認
・デビットの身に覚えのない取引について、明細確認→デビット機能一時停止→公式問い合わせフォームの流れを明確化
・重複していた「身に覚えのないログイン」説明をログイン通知の見出しへ統合
・銀行全体のセキュリティ対策の長い一般論を短縮し、A-09への内部リンクへ役割分担
・不正利用の疑いがない通常のアプリログイントラブルのみD-06へ送る内部リンクを追加
確認した公式情報:2026年6月1日のフィッシング注意喚起、フィッシング対策、普段と異なる環境からのログイン案内、SMS送信元・URLの公式FAQ、身に覚えのないログイン履歴FAQ、セキュリティ被害時の窓口、個人の不正払戻し時の対応、身に覚えのないデビット取引の対応、社名変更案内
更新保留:A-09およびD-06側から本記事への流入リンク追加は各リンク元記事の更新時に対応。メタディスクリプションは現在設定値を添付HTMLから確認できないため変更なし。